Studien zu Fremddaten im Fraud Scoring 2026
Kurz gesagt: Externe Daten können Fraud Scoring klar verbessern wenn sie gezielt eingesetzt werden. Der Text kommt im Kern zu vier Punkten: mehr erkannter Betrug, weniger Fehlalarme, bessere Entscheidungen bei Login, Checkout und Auszahlung und strenge Regeln durch DSGVO und PSD2.
Ich würde den Artikel so auf den Punkt bringen:
- Betrug nimmt zu: Im EWR lag die Betrugssumme 2024 bei 4,2 Mrd. €.
- Am meisten bringen kombinierte Signale: vor allem Device, IP/Netzwerk, Identität/Konsortium, E-Mail/Telefon und Verhalten.
- Der größte Hebel liegt an Risiko-Punkten im Ablauf: Registrierung, Login, Listing, Zahlung, Auktion und Auszahlung.
- Nicht jede Studie ist 1:1 übertragbar: Man muss immer auf Baseline, Betrugsart, Stichprobe und False Positives schauen.
- Rechtlich zählt nur ein sauber begründeter Einsatz: Zweckbindung, Datensparsamkeit, Löschfristen und bei harten automatisierten Entscheidungen auch menschliche Prüfung.
Für mich ist die Hauptaussage klar: Fremddaten sind kein Allheilmittel. Sie lohnen sich vor allem dann, wenn sie bei den richtigen Schritten im Prozess einen messbaren Zusatz bringen und wenn ihr Einsatz sauber dokumentiert ist.
Quick Comparison
| Bereich | Worum es geht | Was der Artikel dazu sagt |
|---|---|---|
| Wirkung | Mehr Treffer, weniger Fehlalarme | Externe Signale helfen oft am meisten im Verbund |
| Datenarten | Device, IP, Identität, Konsortium, E-Mail, Telefon, Verhalten | Kein Einzelsignal reicht meist allein |
| Einsatzorte | Registrierung, Login, Listing, Checkout, Auszahlung | Dort ist der Zusatznutzen meist am höchsten |
| Wirtschaftlichkeit | Kosten gegen Fraud-Verluste, Prüfaufwand und Abbrüche | Rechnet sich nur bei klarem Nettoeffekt |
| Recht | DSGVO, PSD2-TRA, teils WaffG | Nutzung nur mit sauberer Rechtsgrundlage |
Wenn du den Artikel liest, solltest du ihn also nicht als Sammlung von Uplift-Zahlen sehen, sondern als klare Frage: Welche externen Signale senken bei deinem Prozess Betrug und Fehlalarme zugleich - ohne gegen Datenschutzregeln zu laufen?
Preventing and detecting fraud with data analytics | Focus on Forensics
sbb-itb-1cfd233
Welche externen Datenquellen 2026 am meisten zählen
2026 bringen vor allem kombinierte Fremdsignale den größten Hebel gegen Fraud. Nicht die Datenmenge macht den Unterschied, sondern der zusätzliche Signalwert im laufenden Risikoentscheid.
Device-, Netzwerk- und Standortsignale
Device-Fingerprinting bündelt Browser-, Geräte- und Netzwerkmerkmale zu einer stabilen Gerätekennung. Der Punkt dabei: Sie bleibt oft auch dann nutzbar, wenn Cookies gelöscht wurden oder sich die IP-Adresse geändert hat.[19] Dazu kommen Netzwerk-Reputationsdaten, etwa bekannte Betrugs-Hotspots, Tor-Nutzung, auffällige ASN-Cluster sowie der Abgleich zwischen IP-Standort und angegebener Adresse.[13][14]
Für Gunfinder ist das sehr konkret: Loggt sich ein bekanntes Konto plötzlich über eine Hochrisiko-IP mit einem komplett neuen Gerätemuster ein und stößt kurz danach eine hochpreisige Transaktion oder eine Änderung der Auszahlungsdaten an, lässt sich das in Echtzeit erkennen und mit einer Zusatzprüfung absichern.[8][9][14] Genau hier liegt der Reiz dieser Daten. Sie liefern frühe Hinweise, oft in Sekunden. Ihre stärkste Aussagekraft entsteht aber erst dann, wenn sie mit Identitäts- und Verhaltensdaten zusammenlaufen.
Identitäts-, Konsortial- und Registerdaten
Geräte- und Netzwerksignale wecken oft erst einmal Verdacht. Ob ein Fall trägt, zeigt dann die Identitätsprüfung. Konsortial-Daten bündeln Fraud-Signale aus vielen Händlerumfeldern gleichzeitig. So werden Geräte, E-Mail-Adressen, Telefonnummern und Identitäten sichtbar, die anderswo schon mit Rückbuchungen oder Streitfällen aufgefallen sind, auch wenn das Profil auf einem neuen Marktplatz noch unauffällig wirkt.[9][10] Für Marktplätze ist genau das der Kernnutzen: Cross-Merchant-Risiko erkennen, bevor es im eigenen Bestand sichtbar wird.
Im Waffenumfeld fließen zudem WBK und staatliche Registerdaten direkt in die Verifikation ein.[5] Adresskonsistenz-Checks und Sanktionslisten ergänzen die Prüfung.[9][11][13] Das macht den Unterschied zwischen einem bloßen Warnsignal und einer belastbaren Einordnung.
E-Mail-, Telefon- und Verhaltensdaten
E-Mail- und Telefonsignale sind oft günstig, schnell da und schon früh im Prozess nützlich. Dazu zählen etwa das Alter einer E-Mail-Adresse, der Domain-Typ, bekannte Leaks und die Nutzung derselben Adresse über mehrere Händler hinweg. Ähnlich sieht es bei Telefonnummern aus, zum Beispiel bei kurzer Laufzeit, VoIP-Nutzung oder Hinweisen auf SIM-Swaps.[6][9][10]
Dazu kommen Verhaltensdaten auf Sitzungsebene, etwa Tipprhythmus, Mausbewegungen, Scroll-Verhalten und das Tempo im Kaufabschluss. Automatisierte Abläufe zeigen hier oft typische Muster: gleichförmige Tipp- und Klickfolgen, geradlinige Mauswege und kein Zögern an Punkten, an denen Menschen meist kurz innehalten.[6][7][12][14][15]
Für sich allein sind diese Signale oft zu schwach für belastbare Entscheidungen. Wenn E-Mail-, Telefon- und Verhaltensdaten aber gemeinsam ausgewertet werden, steigt ihre Aussagekraft deutlich.[16][17][18]
Gemessene Wirkung: Erkennungsraten, Fehlalarme und operative Effekte
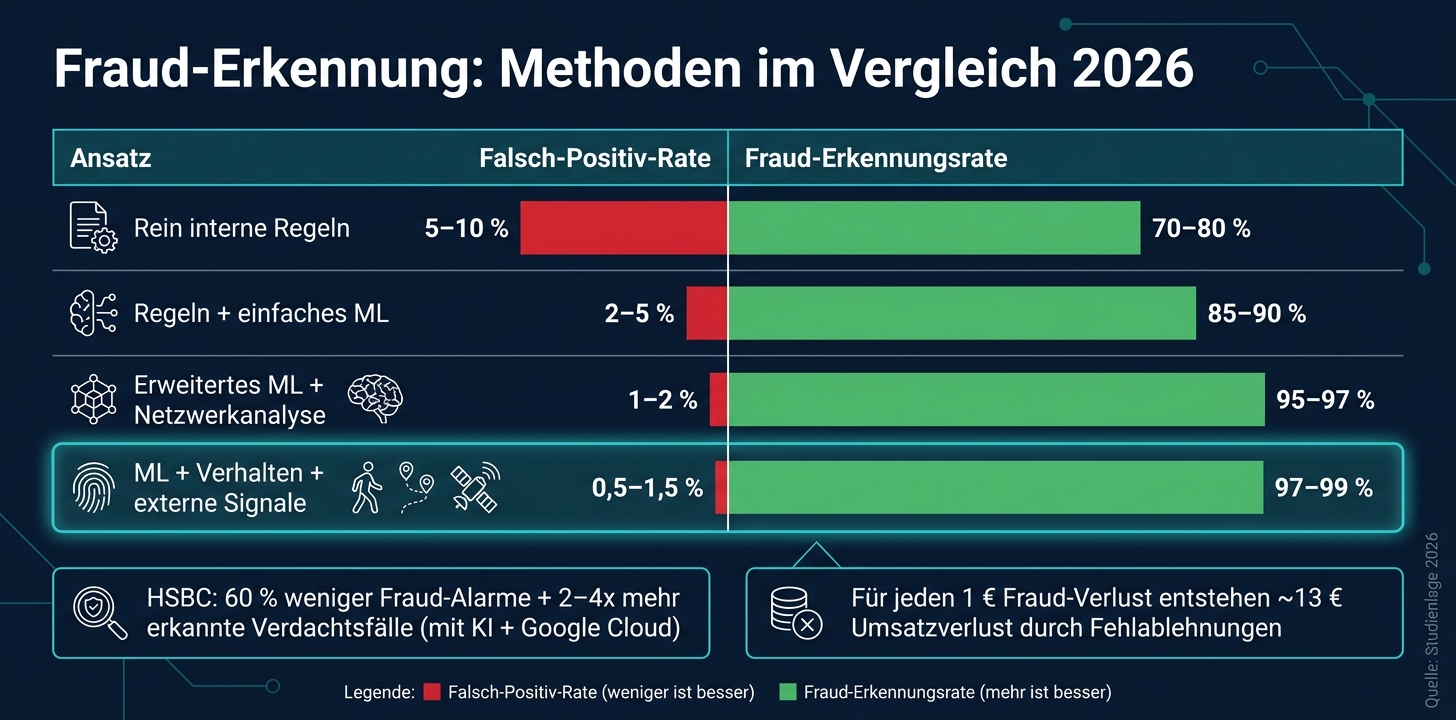
Fraud-Erkennungsraten im Vergleich: Interne vs. Externe Datensignale 2026
Erkennungsgewinn durch externe Daten
Jetzt geht es nicht mehr darum, welche Signale es gibt, sondern was sie im Modell am Ende messbar bringen. Die Studienlage ist hier ziemlich klar: Wenn externe Signale dazukommen, steigen Erkennungsrate und Präzision deutlich. Gleichzeitig gehen Fehlalarme zurück.[24]
| Ansatz | Falsch-Positiv-Rate | Fraud-Erkennungsrate |
|---|---|---|
| Rein interne Regeln | 5–10 % | 70–80 % |
| Regeln + einfaches ML | 2–5 % | 85–90 % |
| Erweitertes ML + Netzwerkanalyse | 1–2 % | 95–97 % |
| ML + Verhalten + externe Signale | 0,5–1,5 % | 97–99 % |
Man sieht also recht schnell, wohin die Reise geht: Je mehr brauchbare externe Hinweise in das System einfließen, desto besser trennt das Modell verdächtige von legitimen Fällen.[24]
Ein konkreter Fall macht das greifbar. HSBC senkte mit KI-gestütztem Monitoring zusammen mit Google Cloud das Volumen seiner Fraud-Alarme um mehr als 60 %. Gleichzeitig wurden zwei- bis viermal mehr tatsächlich verdächtige Aktivitäten erkannt.[20]
Fehlalarme senken, Kundenerlebnis verbessern
In der Praxis sind Falschablehnungen oft teurer als viele denken. Für jeden 1 €, der durch Fraud verloren geht, entstehen laut Schätzung 13 € Umsatzverlust durch zu Unrecht abgelehnte legitime Kundinnen und Kunden.[24] Für einen Marktplatz ist das kein kleines Problem, sondern wirkt direkt auf Umsatz und Abläufe.
Das zeigt sich an mehreren Stellen:
- weniger manuelle Prüfungen
- weniger Abbrüche
- weniger Reibung im Checkout
Externe Daten helfen genau an diesem Punkt. Wenn Device- und Identitätssignale eine Person als vertrauenswürdig einstufen, kann oft auf eine weitere Authentifizierungsstufe verzichtet werden. Das spart Zeit und senkt die Hürde im Bezahlprozess.
Auch die Unternehmenspraxis in Deutschland zeigt diesen Effekt. 85 % der deutschen Unternehmen berichten von besserer Erkennungsgenauigkeit durch den Einsatz von Machine Learning.[23] Noch spannender ist die zweite Zahl: 71 % finden damit Fälle, die mit rein internen Systemen unentdeckt geblieben wären.[23]
Grenzen, Verzerrungen und schwache Signale
Trotz der guten Effekte sind externe Daten kein Wundermittel. Einzelne Signale sind oft nur schwach, und Modelle verlieren ohne Nachtraining pro Monat 1–2 % Genauigkeit.[22][24] Das klingt erst mal klein. Über mehrere Monate summiert sich das aber spürbar.
Dazu kommt ein Problem, das viele Standardprüfungen alt aussehen lässt: synthetische Identitäten. Sie machen im Jahr 2026 bereits 11 % aller Fraud-Fälle aus.[21] Dabei werden echte und gefälschte Datenpunkte so geschickt vermischt, dass normale Prüfpfade häufig nicht anschlagen.
Wer externe Daten nutzt, muss deshalb den laufenden Aufwand sauber mitdenken. Dazu gehören die Pflege der Modelle, die Prüfung der Datenquellen und ein kritischer Blick auf Signalqualität und Verzerrungen. Genau damit rücken Kosten, Betriebsaufwand und Compliance in den Mittelpunkt der Bewertung.
Kosten, Nutzen und Compliance-Abwägungen in Deutschland und der EU
Kosten, Rendite und erwarteter ROI
Nach der Wirkung zählt die Wirtschaftlichkeit. Am Ende reicht es nicht, Fraud nur zu senken. Die Lösung muss sich auch rechnen.
Auf der Kostenseite fallen vor allem Lizenz- und API-Gebühren, Integration, Modell-Monitoring sowie Aufwand für Datenschutz, Governance und Support an.
Der Nutzen zeigt sich an mehreren Stellen gleichzeitig: weniger Fraud, weniger Chargebacks, weniger manuelle Prüfungen und weniger Fehlablehnungen. Gerade das macht den Business Case oft spannend. EU-Händler verlieren im Schnitt rund 2,8 % ihres Umsatzes durch Fraud, 3 % aller Bestellungen sind betrügerisch, und 24 % der Prüfungen laufen noch immer manuell.[36]
Die folgende Übersicht zeigt typische Bandbreiten aus Studien und Marktanalysen.[25][4][26][27][32][33]
| Datenkategorie | Typischer Nutzen | Hauptrisiko |
|---|---|---|
| Device & Netzwerk-Intelligence | 20–40 % Fraud-Reduktion; hilfreich für PSD2-TRA | Anfangs erhöhte Fehlalarme vor dem Tuning |
| E-Mail- & Telefon-Risikoscoring | 10–25 % Fraud-Reduktion; weniger Fehlalarme bei bekannten Kontakten | Geringe Aussagekraft bei neuen Adressen |
| Konsortium-/Netzwerkdaten | 30–50 % bei bekannten Mustern; hoher Hebel bei Volumen | Veraltete Daten erhöhen Fehlalarme; DSGVO-Sorgfalt nötig |
| Verhaltensanalyse | 30–60 % bei Bot-Angriffen; deutliche Fehlalarm-Reduktion | Hoher Integrationsaufwand |
| Identitäts-/Adressverifikation | 15–35 % bei Identitätsbetrug; sinnvoll bei Hochrisikoprodukten | Veraltete Daten können Fehlalarme erhöhen |
Man sieht schnell: Nicht jedes Signal zahlt sich gleich aus. Manche Quellen liefern früh gute Treffer, machen aber in der Startphase mehr Fehlalarme. Andere brauchen mehr Einbauarbeit, drücken dann aber Bot-Angriffe oder Identitätsbetrug deutlich.
PSD2-Transaktionsrisikoanalyse und SCA-Ausnahmen
Unter PSD2 dürfen Zahlungsdienstleister SCA-Ausnahmen nur dann nutzen, wenn ihre Fraud-Rate unter den festgelegten Schwellen bleibt.[1][34][35] Die EBA berechnet diese Rate auf Basis eines rollierenden 90-Tage-Zeitraums. Maßgeblich ist dabei die Fraud-Rate des Zahlungsdienstleisters, der die Ausnahme einsetzen will.[1][34][35]
In der Praxis heißt das: Externe Risikosignale können helfen, riskante Transaktionen gezielt für SCA zu markieren und unkritische Vorgänge mit wenig Reibung durchzulassen.[25][11] Genau hier liegt der Hebel. Wer sauber trennt, verliert weniger gute Käufe und hält zugleich die Fraud-Quote im Griff.
Ob dieses Vorgehen rechtlich sauber steht, entscheidet danach die DSGVO.
DSGVO, Datensparsamkeit und rechtmäßige Nutzung von Drittdaten
Für den Einsatz von Fremddaten braucht es eine saubere Linie: eine genaue Beschreibung des Verarbeitungszwecks, eine dokumentierte Interessenabwägung, klare Löschfristen und – bei weitreichenden automatisierten Entscheidungen – die Option auf menschliche Prüfung.[28][30]
Gerade bei Konsortiumdaten ist Vorsicht angesagt. Wenn solche Scores zu automatisierten Ablehnungen oder ähnlich erheblichen Effekten führen, greifen die Schutzmechanismen aus Art. 22: menschliche Überprüfung, eine nachvollziehbare Erklärung und die Möglichkeit, die Entscheidung anzufechten.[29][31] Dazu kommen Zweckbindung, Transparenz und Verhältnismäßigkeit, die sauber festgehalten werden müssen.[2]
Für Gunfinder zählt daher am Ende nur der messbare Nettoeffekt pro Transaktion. Ins Scoring gehören nur Signale, die klar etwas bringen und auf einer sauberen Rechtsgrundlage stehen.
Was die Ergebnisse für Marktplätze wie Gunfinder bedeuten
Für Gunfinder lassen sich aus den Studien vor allem ganz konkrete Einsatzfelder ableiten: Registrierung, Login, Listing, Checkout und Auszahlung.
Marktplatzrisiken und passende externe Signale
Gunfinder ist kein normaler Online-Shop. Auf dem Marktplatz werden regulierte und hochpreisige Güter gehandelt – Waffen, Munition und Optik. Wenn hier ein Betrugsfall passiert, trifft das nicht nur den Umsatz. Es trifft auch das Vertrauen der Nutzer und macht die Prüfung aufwendiger.
Die Studien zeigen einen klaren Punkt: Externe Daten wirken vor allem dort stark, wo im Ablauf einer Transaktion die größten Risiken liegen. Es geht also nicht darum, möglichst viele Daten zu sammeln. Wichtiger ist, pro Schritt genau die Signale zu nutzen, die den größten Zusatznutzen bringen.
| Transaktionstyp | Relevante externe Daten | Erwarteter Nutzen |
|---|---|---|
| Neue Verkäufer-Registrierung | Device-Fingerprint & Konsortiumdaten; Identitäts-, Register- und Lizenzabgleich | Weniger Fake-Händler; bessere Compliance im Waffenhandel |
| Login & Kontozugang | Device- & IP-Reputation; Verhaltensanomalien; E-Mail-/Telefonrisiko | Weniger Account Takeover; gezieltere zusätzliche Prüfung |
| Listing regulierter Produkte | Öffentliche Register; Sanktionslisten; Lizenzdaten | Höhere Listing-Qualität; weniger unzulässige Angebote |
| Zahlung für hochwertige Artikel | Device-Risiko; Netzwerk-/Geolokationssignale; Konsortiumdaten zu Betrugsfällen | Bessere Betrugserkennung; sichere TRA-Entscheidungen unter PSD2 |
| Auktionsgebote und -abschluss | Verhaltensmodelle; Bot- und Kollusions-Erkennung | Weniger Shill-Bidding; mehr Vertrauen in Auktionen |
| Auszahlungen an Verkäufer | Bankkonto-Verifizierung; Konsortiumdaten zu Durchleitungskonten; KYB-Checks | Weniger Payout-Betrug; Payout-Änderungen nach riskantem Login sind ein starkes ATO-Signal |
Beim rechtlichen Rahmen ist die Lage klar: DSGVO, PSD2-TRA und WaffG setzen die Grenzen für alle Schritte. Dokumentiertes berechtigtes Interesse, Datensparsamkeit und eine klare Zweckbindung sind Pflicht.
Studien aus 2026 richtig lesen
Nicht jede starke Kennzahl aus einer Studie lässt sich 1:1 auf Gunfinder übertragen. Am Ende zählen immer der Kontext und die Art der Messung. Fünf Punkte helfen beim Einordnen:
- Stichprobengröße und Kontext: Stammt die Studie aus dem Hochvolumen-Retail oder aus niedrigfrequenten, hochpreisigen Transaktionen? Große Bankdatensätze lassen sich nur selten direkt auf Gunfinder übertragen.[26][4][38]
- Baseline-Modell: Wogegen wurde der Uplift gemessen? Gegen ein simples Regelwerk oder gegen ein schon gutes ML-Modell? Verbesserungen von 40–60 % tauchen oft erst dann auf, wenn das Ausgangssystem eher schwach war.[37][40]
- Betrugsarten: Welche Formen von Betrug wurden überhaupt erfasst? EU-Berichte zeigen, dass Social-Engineering-Betrug wächst. Genau diesen Teil können technische externe Daten nur begrenzt abfangen.[26][3][41] Für Gunfinder sind eher ATO, Seller Fraud, Listing Abuse und Payout-Betrug wichtig. Dazu kommt: Studien über mehrere Perioden sind meist belastbarer als ein einzelner Snapshot.[42][43][44][26][4][3]
- Transparenz der Studie: Werden Recall, Precision und False-Positive-Rate zusammen ausgewiesen? Wenn Anbieterstudien keine unabhängige Prüfung enthalten und Fehlalarme nicht nennen, ist Vorsicht angesagt.[37][39][40]
Nur die Signale, die im eigenen Prozess, zur eigenen Betrugsart und im passenden Rechtsrahmen funktionieren, bringen am Ende einen echten Nettoeffekt.
Fazit: Die wichtigsten Erkenntnisse
Externe Signale verbessern die Betrugserkennung messbar. Am meisten bringen sie an kritischen Punkten wie Registrierung, Login, Listing, Checkout und Auszahlung. Uplift-Zahlen solltest du nur dann übernehmen, wenn Stichprobe, Baseline und Betrugsart auch zu Gunfinder passen. Und wer DSGVO und PSD2 sauber umsetzen will, braucht dokumentiertes berechtigtes Interesse, Datensparsamkeit und eine klare Zweckbindung.[45][46][47]
FAQs
Welche Fremddaten lohnen sich zuerst?
Zuerst zählen die Basisdaten. Sie bilden die Grundlage für jede Compliance-Prüfung: Betrag, gewählte Zahlungsmethode, Identitätsdaten von Käufer und Verkäufer sowie Datum und Uhrzeit.
Erst danach ergeben Kontextsignale wie IP-Adressen oder Geräte-IDs Sinn. Gleiches gilt für Verhaltenssignale, etwa eine ungewöhnliche Bestellfrequenz. Bei regulierten Artikeln steht außerdem der Abgleich der Erwerbsberechtigung im Mittelpunkt.
Wie vermeide ich Fehlalarme durch externe Signale?
Verlass Dich auf klare Regeln und eine Analyse im Kontext, statt einzelne Signale für sich zu sehen. Ein hoher Bestellwert allein ist oft noch kein Hinweis auf Betrug. Erst wenn mehrere Anzeichen zusammenkommen, sollte eine manuelle Prüfung starten.
Genauso wichtig: Verbinde Signale aus allen Schritten im Prozess und gib für Uploads klare Anweisungen. So landen weniger unlesbare Dokumente im System, Entscheidungen werden einheitlicher, und legitime Nutzer werden nicht unnötig gesperrt.
Wann ist der Einsatz von Fremddaten DSGVO-konform?
Der Einsatz von Fremddaten ist DSGVO-konform, wenn du die Grundsätze der Datensparsamkeit und Sicherheit einhältst. Speichere also nur die Informationen, die du für die jeweilige Prüfung tatsächlich brauchst.
Diese sensiblen Daten solltest du mit moderner Verschlüsselung und klaren Zugriffskontrollen schützen. Bei Gunfinder muss der Ablauf der Identitätsprüfung und Risikobewertung außerdem offen dokumentiert sein, damit Nachvollziehbarkeit und Rechtssicherheit gewahrt bleiben.